WhatsApp Üzerinden Phishing Saldırılarına Dikkat

Siber saldırganlar, kullanıcıları kandırmak için sürekli yeni yöntemler geliştiriyor. Son dönemde kullanılmaya başlanan diğer bir yöntem ise e-posta yerine doğrudan WhatsApp’ı kullanarak kullanıcıların bilgisayarlarına zararlı yazılım bulaştırmayı hedefliyor. Whatsapp üzerinden tespit edilen saldırılarda, sahte iş belgeleri ve teklif dosyaları aracılığıyla Windows sistemlerine uzaktan erişim sağlayan kötü amaçlı yazılımlar yükleniyor. Oltalama saldırılarının yaygın olarak kullanıldığı mail servislerinin yanı sıra uygulama katmanlarının da güvenliğini önemsememiz gerekiyor. Günümüz teknolojisinde gelişmiş mail güvenlik cihazlarıyla mail üzerinden gelen oltalama saldırılarının büyük bir kısmını engelleyebiliyoruz. Tabi oltalama saldırılarındaki en önemli faktör kullanıcıların bu saldırılara karşı bilgili ve bilinçli olması. Saldırganlar mail sistemlerinin yanı sıra sosyal medya platformlarını kullanarak kullanıcılar üzerinden sistemlere sızmayı test ediyor. Whastapp üzerinden gerçekleşen son olay buna en güzel örneklerden.
Saldırı Nasıl Gerçekleşiyor?
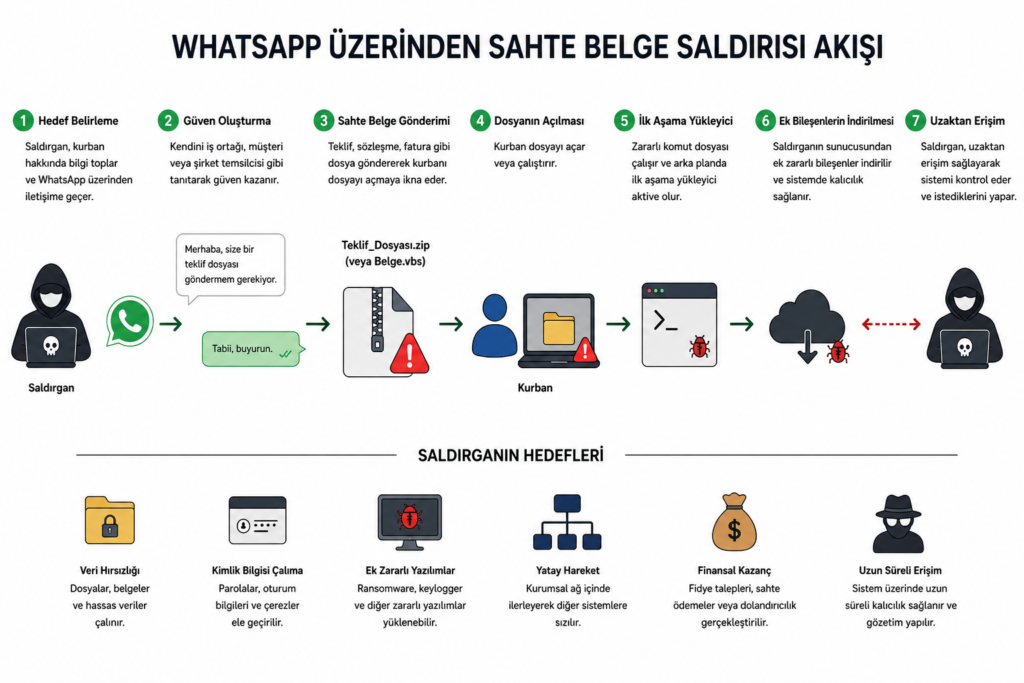
Saldırganlar öncelikle kurbanla WhatsApp üzerinden iletişime geçiyor. Kendilerini müşteri, iş ortağı veya şirket temsilcisi gibi tanıtarak güven kazanmaya çalışıyorlar. Sosyal mühendislik yöntemleri aktif olarak kullanılıyor.
Ardından aşağıdaki türlerde dosyalar gönderiliyor:
- Teklif dosyaları
- Sözleşmeler
- Faturalar
- İş belgeleri
- Sıkıştırılmış arşiv dosyaları
Dosyalar genellikle zararlı komut dosyaları veya yürütülebilir içerikler barındırıyor. Kullanıcı dosyayı açtığında ilk aşama yükleyicisi çalışıyor ve saldırganlar sisteme ek bileşenler indirerek kalıcı erişim elde ediyor.
Neden WhatsApp Kullanılıyor?
Birçok kurum e-posta güvenliği konusunda gelişmiş filtreleme sistemlerine sahip olsa da, WhatsApp üzerinden gelen dosyalar çoğu zaman aynı güvenlik kontrollerinden geçmiyor. Bu nedenle saldırganlar:
- E-posta filtrelerini atlatabiliyor.
- Kullanıcıların güvenini daha kolay kazanabiliyor.
- Sosyal mühendislik saldırılarını daha başarılı hale getirebiliyor.
Hedeflenen Kullanıcılar Kimler?
Kampanyanın özellikle aşağıdaki çalışanları hedef aldığı belirtiliyor:
- Muhasebe ekipleri
- Satın alma departmanları
- İnsan kaynakları personeli
- Satış ekipleri
- İş amaçlı WhatsApp kullanan çalışanlar
Kurumsal iletişimde WhatsApp kullanımının yaygın olması, saldırının etkisini artırıyor.
Önleyici Aksiyonlar Nelerdir?
1. WhatsApp Üzerinden Gelen Dosyalara Dikkat Edin
Beklenmeyen dosyalar açılmadan önce mutlaka gönderen kişi farklı bir iletişim kanalı üzerinden doğrulanmalıdır. Mümkünse dosyayı açmadan önce gönderen kişi ile telefonda görüşerek teyit alınmalıdır.
2. Tehlikeli Dosya Türlerini Engelleyin
Aşağıdaki uzantılar yüksek risk taşır:
- .vbs
- .js
- .bat
- .cmd
- .scr
- .exe
3. EDR ve Antivirüs Çözümlerini Güncel Tutun
Microsoft Defender for Endpoint, CrowdStrike veya benzeri EDR çözümleri şüpheli davranışları erken aşamada tespit edebilir. Endpoint security uygulamalarınızda gerekli aksiyonları alarak sosyal medya üzerinden dosya aktarımını engelleyebilirsiniz.
4. Firewall üzerinde Application Control ile Dosya Transferini Sınırlandırın
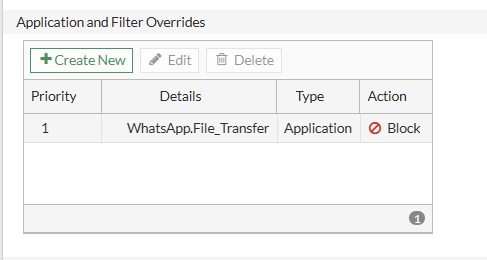
Fortigate üzerinde application control ile whatsapp uygulamasındaki dosya transferini kullanıcılar için kısıtlayabilirsiniz. Aşağıda örnek bir profili paylaşıyorum. Kullanıcılar whatsapp uygulamasını kullanabilir fakat dosya aktarımı yapamazlar.
5. En Önemlisi Kullanıcılara Farkındalık Eğitimleri Verin
Saldırganların en çok kullandığı yöntem kullanıcı hesaplarını ele geçirerek sistemlere sızmaktır. Teknik açıklıklar yerine genelde insan hataları üzerinden saldırılar gerçekleştiriliyor. Düzenli güvenlik farkındalık eğitimleri saldırıların başarı oranını ciddi ölçüde düşürmekte. Bu sebeple mümkünse kullanıcılara aylık olarak eğitimler verilmelidir.
Vakit ayırdığınız için teşekkürler


Yorum gönder