Cisco FMC Kritik Zafiyeti Yayınlandı (CVE-2026-20316). Upgrade Nasıl Yapılır?

Cisco, Secure Firewall Management Center (FMC) yazılımını etkileyen ve gerçek saldırılarda aktif olarak kullanılan yeni bir güvenlik açığı hakkında kritik bir güvenlik uyarısı yayımladı. CVE-2026-20316 kimliğiyle takip edilen bu zafiyet, saldırganların herhangi bir kimlik doğrulaması yapmadan düşük yetkili bir hesapla FMC sistemine giriş yapmasına olanak tanıyor. Aslında Mart ayında yayınlanmış olan kritik zafiyetlerin devamı niteliğindedir. Cisco CVE-2026-20316 ile mevcut sürümlerde açıklığı kapatmak için hotfix yayınlamıştır.
Her ne kadar zafiyetin CVSS puanı orta seviyede görünse de, önceki zafiyetlerin workaroundu konumunda bulunduğu için açığın aktif olarak istismar edilmesi ve güvenlik yönetim platformunu hedef alması nedeniyle kurumlar için yüksek risk oluşturuyor. Sistemin ele geçirilmesi yalnızca tek bir cihazın değil, bağlı tüm güvenlik cihazlarının da risk altına girmesine neden olabilir. Cisco PSIRT, Temmuz 2026 itibarıyla bu güvenlik açığının saldırganlar tarafından aktif olarak kullanıldığını doğruladı. Bunun üzerine ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) da açığı Known Exploited Vulnerabilities (KEV) kataloğuna ekledi.
Zafiyetin Teknik Detayları
Güvenlik açığının temel nedeni, Cisco FMC yazılımında bulunan statik (hard-coded) kullanıcı bilgileridir. Etkilenen sistemlerde yer alan bu gömülü hesap sayesinde saldırganlar uzaktan bağlantı kurarak cihaza giriş yapabiliyor. Başarılı bir saldırı sonucunda saldırgan; FMC üzerinde düşük yetkili kullanıcı erişimi elde ederek cihaz üzerinde hassas bilgilere erişim imkanı sağlayabilmektedir. Özellikle yönetim arayüzü internete açık olan FMC sistemleri için risk seviyesi oldukça yüksektir.
Etkilenen Sürümler ve Hotfix Detayları
Tabloda belirtilen sürümlere sahip cihazlara hotfix geçilmelidir. Yaklaşık 12 MB boyutunda olduğundan upgrade işlemi 5 dakika sürmekte ve reboot gerektirmemektedir.
| Cisco Secure FMC Software Release | Hot Fix Name |
|---|---|
| 7.0 | Cisco_Firepower_Mgmt_Center_Hotfix_GB-7.0.9.1-3.sh.REL.tar |
| 7.2 | Cisco_Secure_FW_Mgmt_Center_Hotfix_HL-7.2.11.1-4.sh.REL.tar |
| 7.4 | Cisco_Secure_FW_Mgmt_Center_Hotfix_HG-7.4.7.1-3.sh.REL.tar |
| 7.6 | Cisco_Secure_FW_Mgmt_Center_Hotfix_CY-7.6.5.1-2.sh.REL.tar |
| 7.7 | Cisco_Secure_FW_Mgmt_Center_Hotfix_AM-7.7.12.1-2.sh.REL.tar |
| 10.0 | Cisco_Secure_FW_Mgmt_Center_Hotfix_P-10.0.1.1-2.sh.REL.tar |
Upgrade Hakkında Bilgiler
Major upgrade olmadığı için System > Products Update kısmında bu hotfix dosyayı görünmemektedir. Dosyayı Cisco’nun sitesinden kurumsal kimliğiniz ile giriş yapıp indirdikten sonra cihaza manuel olarak upload etmeniz gerekmektedir. Products Update ekranının sağ alt kısmında bulunan Add Upgrade Package alanı ile indirdiğimiz dosyayı cihaza upload edip upgrade işlemi başlatabilirsiniz. (Görsel temsilidir)
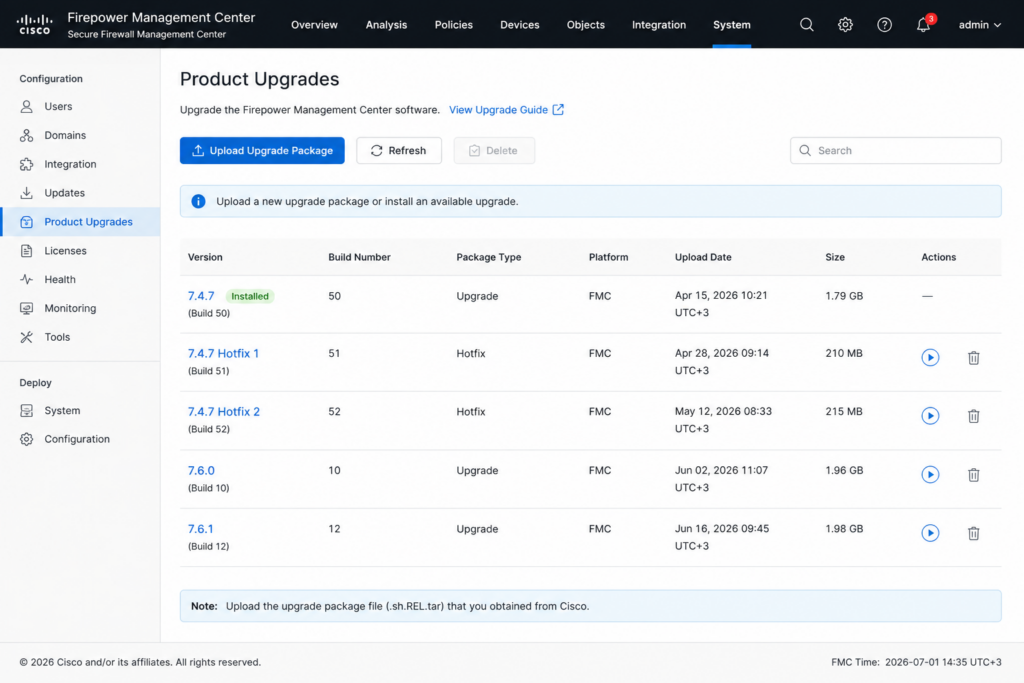
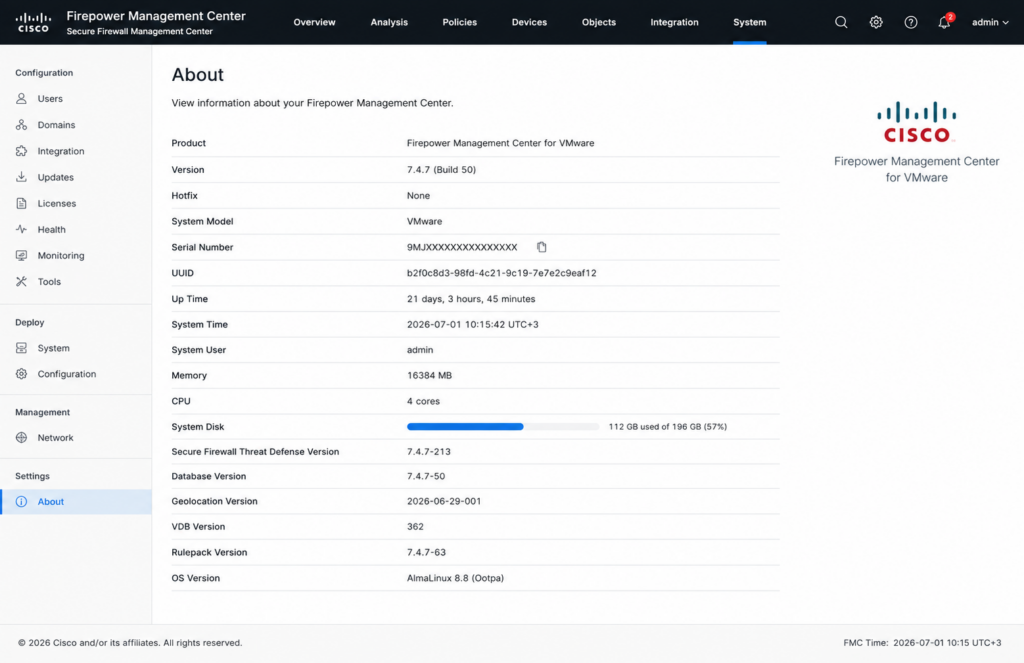
Upgrade işlemi tamamlandıktan sonra gui üzerinde sürümünüz önceki sürüm gibi görünecektir. Hotfix doğrulamasını yapmak için cihaza cli üzerinden bağlanıp aşağıdaki komutu yürütebilirsiniz. Komutu çalıştırdıktan sonra en altta Hotfix-LG-4518565 gibi bir dosya görüyorsanız işlem başarılıdır.
expert
sudo su
(Enter the FMC’s admin password)
cat /etc/sf/patch_history
Zafiyete ait resmi dokümana buradan ulaşabilirsiniz.
Vakit ayırdığınız için teşekkürler.


Yorum gönder